Now Reading: Gli hacker non rubano il cibo: lo fanno scongelare a distanza
-
01
Gli hacker non rubano il cibo: lo fanno scongelare a distanza
Gli hacker non rubano il cibo: lo fanno scongelare a distanza

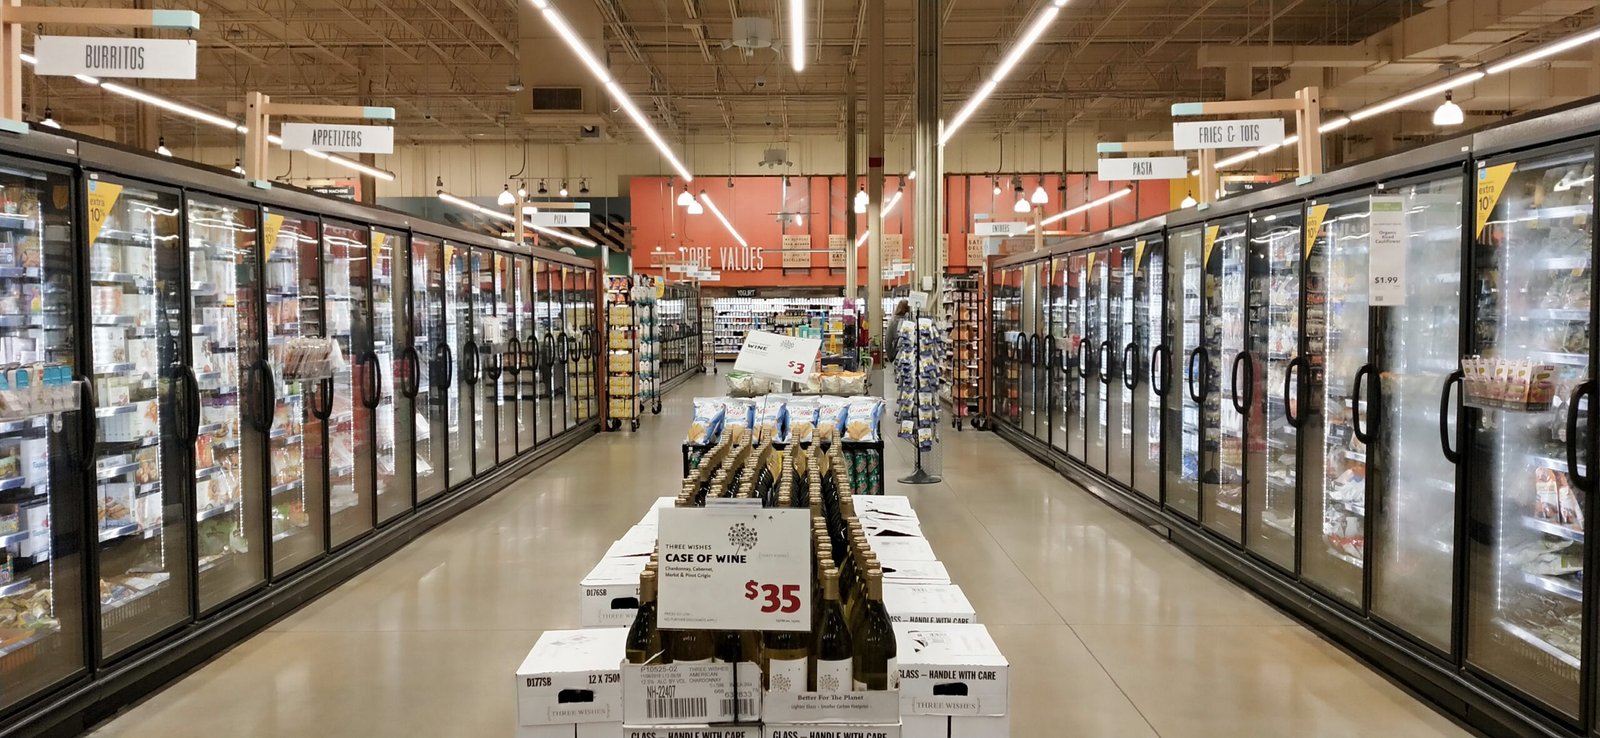
Nuova ondata di attacchi ai frigoriferi dei supermercati europei: temperature alterate e prodotti da scartare. Il rischio è nei sistemi di controllo.
I frigoriferi di decine di supermercati europei sono stati manipolati durante la notte fra il 1° e il 2 novembre 2026, con temperature innalzate a distanza e alimenti da ritirare o buttare. I problemi sono stati segnalati in Belgio, Svezia, Irlanda, Lussemburgo, Estonia e altri Paesi. Secondo i rivenditori e i fornitori coinvolti si tratta di attacchi informatici ai sistemi di refrigerazione, la seconda ondata in poche settimane dopo quella che aveva colpito centinaia di negozi francesi in ottobre.
La scena ha qualcosa di surreale: per danneggiare un supermercato non serve svuotare le casse o rubare un database. Può bastare alterare le impostazioni del sistema che mantiene freddi carne, latticini e surgelati. È uno di quei momenti in cui l’espressione «attacco informatico» smette di indicare qualcosa che avviene soltanto su uno schermo. E sul pavimento compare la merce scongelata.
Cyberattacco ai frigoriferi: cosa è successo nei supermercati europei
Il 2 novembre numerosi punti vendita hanno riscontrato aumenti anomali delle temperature dei banchi refrigerati e dei congelatori. Euronews riporta problemi in circa 40 supermercati Delhaize, 15 Carrefour e cinque Spar in Belgio, oltre a segnalazioni dalla Svezia e a 13 punti vendita SuperValu in Irlanda. I numeri sono quelli comunicati nelle prime ore e possono cambiare con il proseguire delle verifiche.
Alcuni esercenti hanno riferito di impostazioni portate a circa 50 gradi Celsius o di unità entrate in modalità sbrinamento. The Record, specializzato in sicurezza, riferisce che la procura di Parigi ha contato circa 700 vittime nella precedente ondata francese di ottobre. Sono coinvolti marchi della grande distribuzione differenti: la presenza di più insegne non indica automaticamente che siano stati compromessi i loro sistemi centrali.
In vari negozi gli addetti hanno dovuto isolare gli impianti, chiamare i tecnici e ritirare alimenti dalla vendita. Il danno non è soltanto il costo della riparazione: comprende prodotti deteriorati, lavoro straordinario, fermo di alcuni reparti e difficoltà nel ricostituire le scorte. Per le quantità esatte e per la somma complessiva dei danni della nuova ondata non esiste ancora un bilancio definitivo affidabile.
Come si può hackerare un frigorifero senza entrare nel supermercato
I grandi impianti di refrigerazione non sono semplici elettrodomestici collegati alla corrente. Sono sistemi industriali controllati da centraline che regolano temperature, compressori, cicli di sbrinamento e allarmi. Molte installazioni consentono accessi da remoto per manutenzione e supervisione, così i tecnici possono individuare un problema senza recarsi fisicamente in ogni punto vendita.
La stessa funzione utile può diventare un punto d’ingresso. Se il pannello di controllo è esposto direttamente a Internet, protetto da credenziali deboli o basato su software non aggiornato, un intruso potrebbe raggiungerlo e modificare parametri che producono effetti fisici. Il bersaglio non è il cibo: è l’intermediario digitale che decide a quale temperatura conservarlo.
Il gruppo di ricerca Team82 di Claroty ha documentato vulnerabilità in controller commerciali, fra cui dispositivi Danfoss e Copeland, e la presenza di apparati accessibili da Internet. Nell’aggiornamento del 2 novembre, Claroty riferisce che in alcuni casi i sistemi attaccati non erano su reti protette e risultavano configurati con password predefinite, secondo informazioni attribuite a Danfoss.
Questo quadro rende plausibile il rischio, ma non autorizza a presentare una specifica vulnerabilità come causa accertata di tutti gli attacchi. La ricostruzione tecnica completa degli accessi non è stata resa pubblica e non è ancora certo che gli episodi di ottobre e novembre abbiano gli stessi autori.
Il precedente francese e i controller che restano in funzione per anni
La prima grande ondata aveva interessato la Francia a ottobre, quando attaccanti non identificati avevano alterato a distanza le temperature di numerosi impianti commerciali. La procura parigina ha aperto un’indagine; l’agenzia francese ANSSI ha segnalato compromissioni che coinvolgevano prodotti di più costruttori, non soltanto un marchio o un’unica linea di centraline.
È qui che emerge una fragilità tipica della cosiddetta operational technology, la tecnologia che controlla processi fisici. Un controller industriale può rimanere installato e perfettamente operativo per molto più tempo di uno smartphone. Ma se il produttore interrompe il supporto, se un aggiornamento non viene applicato o se nessuno conosce più la configurazione della rete, l’impianto continua a refrigerare mentre le difese digitali invecchiano.
Claroty ha descritto vulnerabilità scoperte nei dispositivi Danfoss e ha precisato che, per alcuni modelli, erano state distribuite correzioni. Non tutti gli apparati colpiti, però, sono necessariamente i modelli studiati dai ricercatori, né è dimostrato che gli aggressori abbiano impiegato quelle vulnerabilità. Il problema più generale è la convivenza fra infrastrutture longeve, manutenzione affidata a soggetti diversi e collegamenti remoti talvolta poco protetti.
Chi controlla l’infrastruttura digitale della catena del freddo?
Un supermercato è un insieme di dipendenze. I prodotti arrivano attraverso trasporti refrigerati, vengono conservati in magazzini e banchi, controllati da sensori e venduti attraverso gestionali. Basta interrompere uno di questi passaggi per trasformare una perdita di accesso digitale in una perdita materiale, soprattutto quando la sicurezza alimentare impone di scartare ciò che non è stato conservato correttamente.
Non occorre immaginare un sabotaggio orchestrato contro l’intero sistema alimentare europeo per riconoscere il rischio. Allo stato delle informazioni disponibili, gli autori non sono stati identificati e non ci sono prove pubbliche che colleghino questi attacchi a uno Stato, a una campagna coordinata unica o all’uso di intelligenza artificiale. Le autorità e i ricercatori hanno segnalato i pericoli dell’automazione degli attacchi, ma il sospetto non è una ricostruzione dei fatti.
La responsabilità di proteggere questi sistemi è distribuita fra produttori, installatori, società di manutenzione e operatori commerciali. È una catena lunga: proprio per questo ogni organizzazione può credere che l’aggiornamento, la password, il firewall o l’accesso remoto siano un problema di qualcun altro. Quando la temperatura sale, però, il conto arriva a un soggetto molto preciso: il negozio che deve gettare la merce.
Il vero problema non sono i frigoriferi intelligenti, ma quelli esposti
La soluzione non è tornare a controllare ogni banco con un termometro e un blocco per gli appunti. I collegamenti remoti permettono manutenzioni tempestive, allarmi e risparmi operativi. Ma questa comodità richiede inventari aggiornati degli apparati, segmentazione delle reti, credenziali robuste, aggiornamenti compatibili e accessi protetti per i tecnici. Sono indicazioni che ricorrono anche nell’analisi pubblicata da Claroty dopo gli incidenti francesi.
L’immagine che resta della giornata non è quella del solito hacker con il cappuccio davanti a un monitor. È un supermercato costretto a buttare alimenti perché qualcuno, da un altro luogo, ha ottenuto il controllo delle impostazioni di refrigerazione. Il mondo connesso prometteva di farci risparmiare viaggi di manutenzione. Ora scopriamo che, se la connessione è lasciata indifesa, non deve nemmeno fare il viaggio chi vuole provocare il danno.